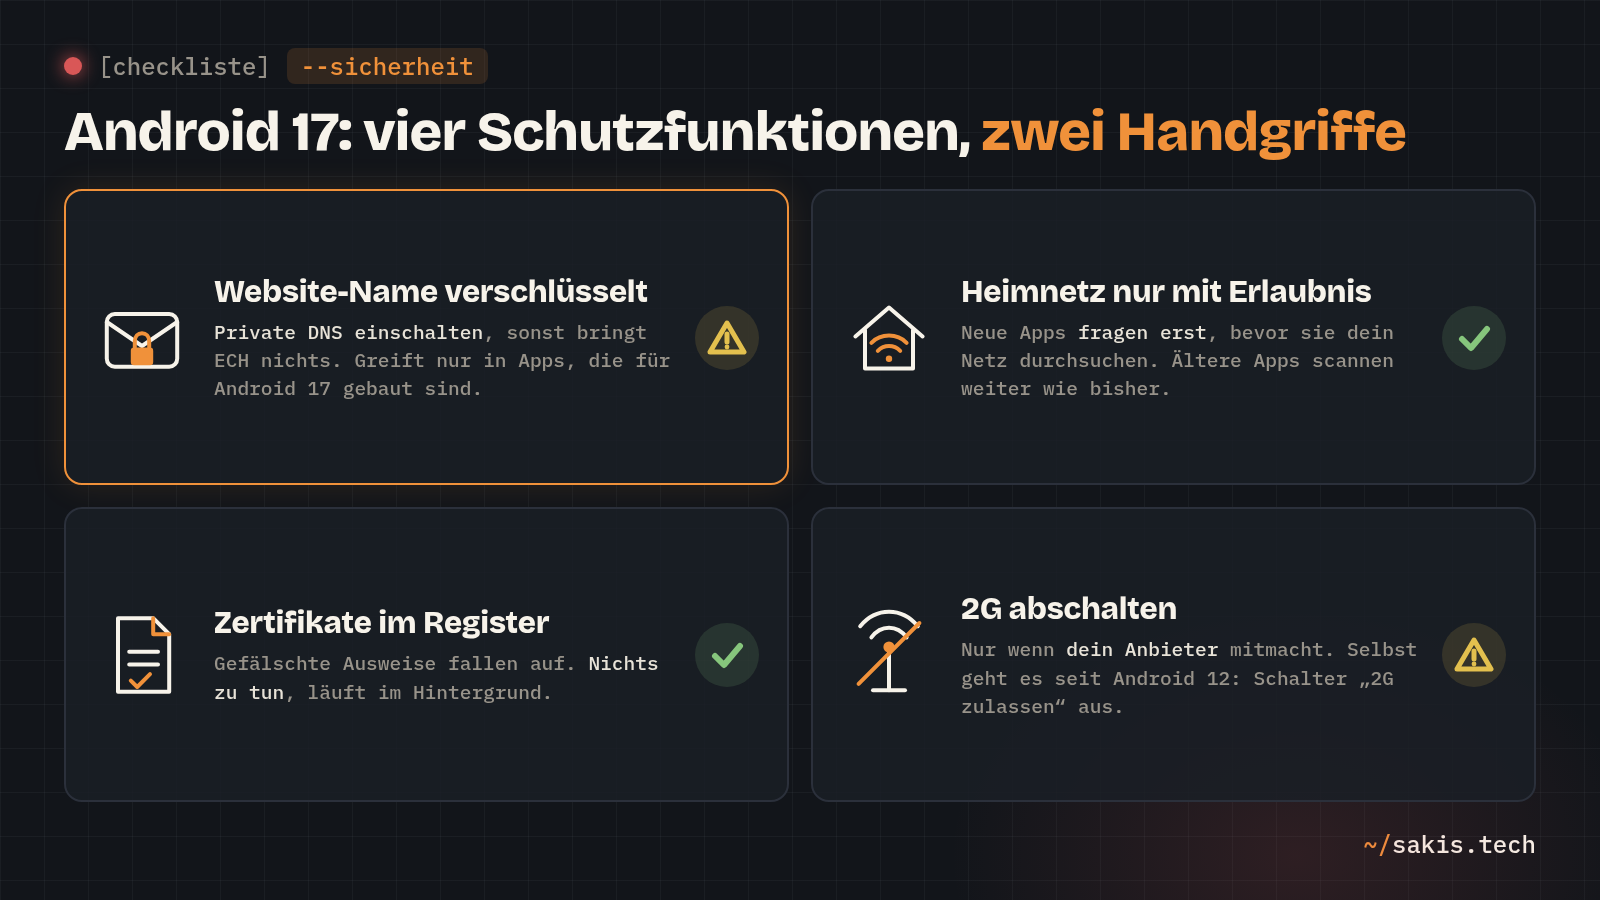
Google hat gestern vier neue Netzwerk-Schutzfunktionen für Android 17 vorgestellt und schreibt dazu, sie arbeiteten nahtlos im Hintergrund. Das stimmt, mit einem Haken: Drei der vier greifen nur in Apps, die ihre Entwickler eigens für Android 17 gebaut haben. Das Handy allein macht erst einmal gar nichts.
Android 17 läuft seit Juni auf den Pixel-Geräten und kommt jetzt in größerer Zahl bei den Nutzern an. Ich gehe die vier Funktionen der Reihe nach durch und sage bei jeder, ob du etwas tun musst.
Encrypted Client Hello: der Name der Website bleibt im Umschlag
Die größte der vier Neuerungen heißt Encrypted Client Hello, kurz ECH. HTTPS verschlüsselt seit Jahren, was du mit einer Website austauschst. Der Name der Website stand trotzdem im Klartext im Verbindungsaufbau, damit der Server weiß, welches Zertifikat er vorzeigen soll. Dein Provider, der WLAN-Betreiber im Café und jeder, der im selben Netz mitliest, konnte so eine Liste deiner besuchten Seiten führen, ohne eine einzige Verschlüsselung zu knacken.
Damit das funktioniert, müssen laut Googles Entwickler-Doku vier Dinge zusammenkommen. Die App ist für Android 17 gebaut, ihre Netzwerk-Bibliothek kann ECH (Google nennt OkHttp ab 5.5.0, WebView und HttpEngine), der Server am anderen Ende macht mit, und Private DNS ist eingeschaltet. Private DNS ist die verschlüsselte Telefonbuch-Anfrage, mit der dein Handy die Adresse zur Website nachschlägt. Bleibt die Anfrage unverschlüsselt, liest der Provider den Namen eben dort, und ECH bringt nichts.
Kann ein Server kein ECH, schickt Android trotzdem ein ECH-Feld mit Zufallsinhalt mit. Google nennt das GREASE. Der Sinn: Wer mitliest, erkennt echte ECH-Verbindungen nicht mehr an ihrer Form. Ob das im Alltag Seiten kaputt macht, hat Googles Schwesterfirma Jigsaw vorab gemessen, und Help Net Security zitiert die Zahlen: die 10.000 meistbesuchten Domains, 202 Länder, 740 Provider. Die Erfolgsquote der Verbindungen änderte sich nicht, Störungen durch Provider lagen praktisch bei null.
Die IP-Adresse bleibt sichtbar, das schreibt BleepingComputer zu Recht dazu. Bei großen Diensten hinter einem Content-Netz sagt die IP wenig, bei einem kleinen Blog auf eigenem Server verrät sie die Seite trotzdem. Und wie viele Server heute schon ECH sprechen, dazu nennt Google keine Zahl. Trotzdem würde ich Private DNS heute einschalten. Es kostet nichts, und alles Weitere passiert von allein, sobald Apps und Server nachziehen.
Ein Gedanke fürs Homelab: Private DNS mit einem festen Anbieter schickt die Namensauflösung deines Handys an diesen Anbieter, vorbei an deinem Pi-hole. Wer die Werbesperre im Heimnetz behalten will, muss abwägen oder dem Pi-hole eine verschlüsselte Tür beibringen. Wie das Pi-hole überhaupt ins Netz kommt, steht in der Anleitung zur FritzBox.
Heimnetz-Erlaubnis: Apps dürfen nicht mehr ungefragt scannen
Die zweite Funktion trifft Homelab-Betreiber am direktesten. Bisher durfte jede App mit Internetzugang auch dein Heimnetz absuchen: welche Geräte antworten, welche Ports offen sind, was da für ein NAS steht. Ab Android 17 braucht eine App dafür eine eigene Erlaubnis, so wie für Kamera oder Standort. Google nennt als Beispiele Smart-TVs, Kameras und Spielkonsolen. Auf einem Homelab-Handy kommen Proxmox, Unraid und der Pi-hole dazu.
Der Haken steht in der Entwickler-Doku: Die Pflicht gilt für Apps, die auf Android 17 zielen. In Android 16 war die Erlaubnis freiwillig, jetzt ist sie für diese Apps verbindlich. Ältere Apps scannen weiter wie bisher.
Zwei Details fallen mir auf. Wer schon eine Erlaubnis aus der Gruppe „Geräte in der Nähe“ erteilt hat, wird nicht noch einmal gefragt. Das spart Dialoge, heißt aber auch: Eine App mit Bluetooth-Erlaubnis bekommt das Heimnetz gleich mit. Und fürs Casten auf den Fernseher gibt es eine Systemauswahl, bei der die App das Gerät gar nicht selbst suchen muss. Sie bekommt nur das Gerät, das du anklickst, und das gefällt mir.
Certificate Transparency: jedes Zertifikat ins öffentliche Register
Die dritte Funktion siehst du nie. Ein Zertifikat ist der Ausweis, mit dem sich eine Website ausweist. Certificate Transparency verlangt, dass jeder ausgestellte Ausweis in einem öffentlichen Register landet. Wer eine Zertifizierungsstelle knackt und sich einen falschen Ausweis für deine Bank ausstellt, muss ihn dort eintragen, sonst wird er nicht akzeptiert. Eingetragen fällt er auf. In Android 16 konnten Apps das freiwillig einschalten, für Apps auf Android 17 ist es jetzt Standard. Zu tun: nichts.
2G abschalten: dein Anbieter darf, du kannst
Die vierte Funktion richtet sich gegen SMS-Blaster: Koffer-Funkmasten, die dein Handy zwingen, von 4G oder 5G auf das alte 2G zu wechseln, und ihm dann Phishing-SMS unterschieben. Google zufolge gibt es die Hardware ab rund 3.000 Dollar. Den Schalter zum Abschalten von 2G gibt es seit Android 12, nur muss ihn jeder selbst finden. Android 17 erlaubt jetzt dem Mobilfunkanbieter, 2G für seine Kunden standardmäßig zu deaktivieren, ohne dass du etwas tippst.
Welche Anbieter mitmachen, sagt Google nicht, und für Deutschland ist mir keiner bekannt. Bis dahin: Der Schalter heißt „2G zulassen“ und steckt bei Pixel-Geräten in den SIM-Einstellungen. Bei anderen Herstellern lohnt ein Blick, ob er überhaupt da ist. Abschalten würde ich ihn, wenn du dort, wo du dich aufhältst, brauchbares 4G hast. Wo nur 2G ankommt, fällt sonst das Telefonieren aus.
Verlässt du dich bei der Werbesperre aufs Pi-hole und würdest dafür auf Private DNS verzichten, oder ist dir der versteckte Website-Name wichtiger? Und hast du den 2G-Schalter auf deinem Handy überhaupt gefunden? Schreib's in die Kommentare.
Solche Wochen mit vier Neuerungen auf einmal fasse ich sonntags in einer Mail zusammen. Wenn dir das statt täglichem Vorbeischauen reicht, findest du den Newsletter direkt unter diesem Beitrag.
Quellen
- Google Security Blog: Android 17 introduces 4 new network security features
- Android Developers: Behavior changes in Android 17
- Help Net Security: Android 17 adds new protections against sneaky Wi-Fi tracking and web snooping
- BleepingComputer: Android 17 adds ECH support to make web browsing harder to track
- Notebookcheck: Android 17 hides the sites you visit, but not in every app
- Android Authority: Google shares Android 17's big data traffic privacy upgrades
- 9to5Google: Android 17 boosts network security by hiding domain names, lets carriers disable 2G
- Privacy Guides: Android 17 launched, what new privacy and security features does it bring?