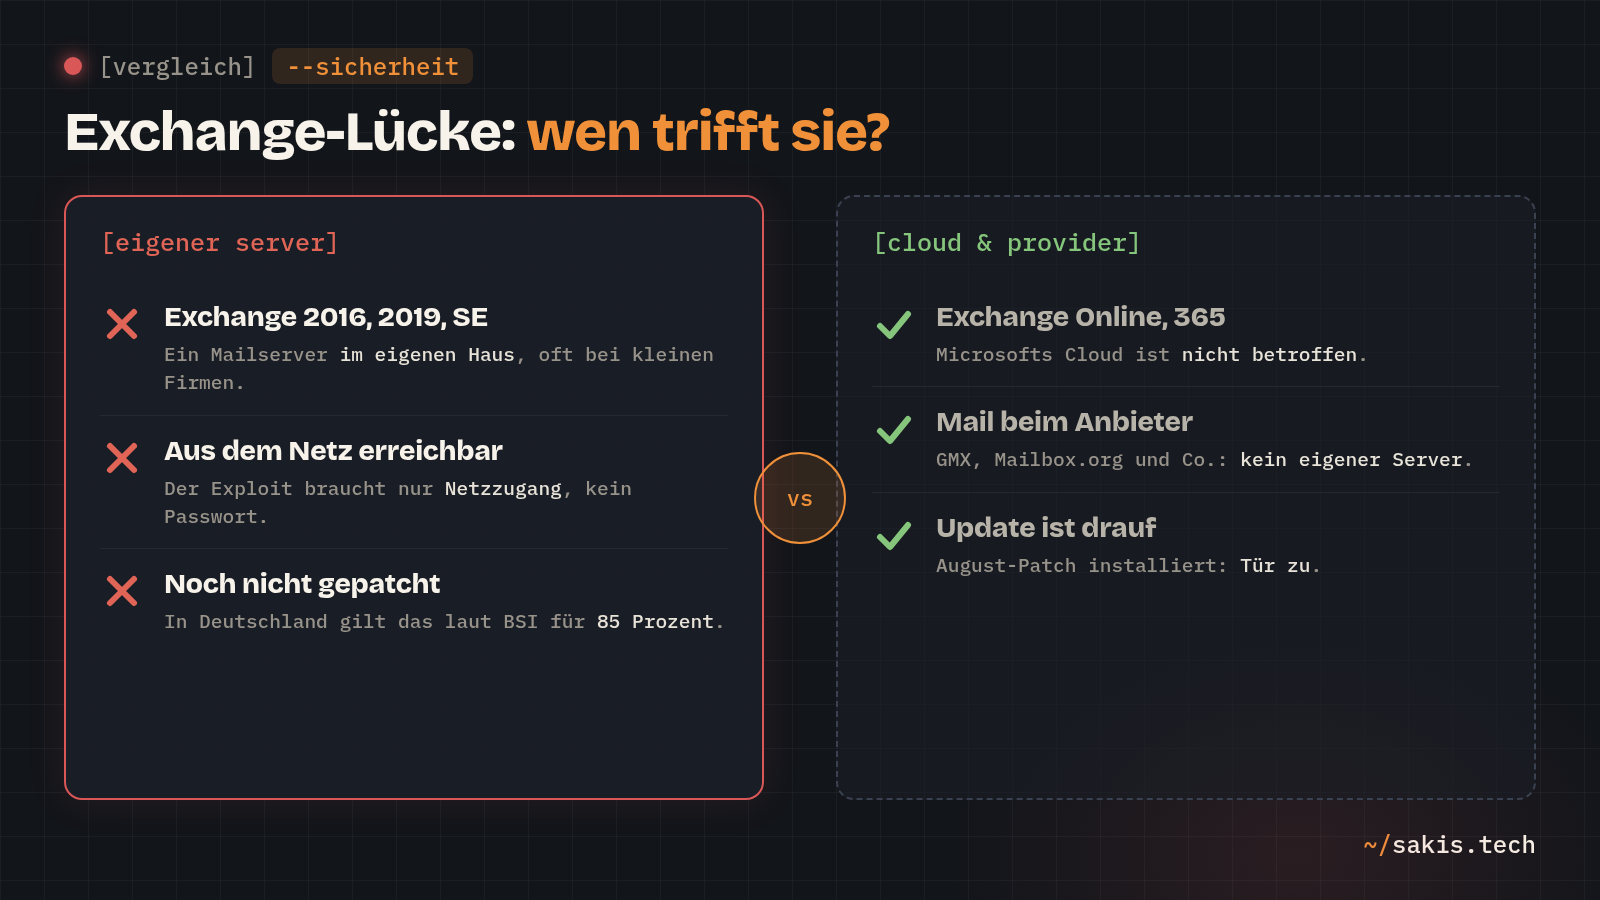
Seit dem 11. August liegt der Patch bereit. Gefährlich geworden ist die Exchange-Lücke trotzdem erst jetzt: Seit ein paar Tagen steht fertiger Angriffscode frei im Netz, und laut dem Bundesamt für Sicherheit in der Informationstechnik haben 85 Prozent der Exchange-Server in Deutschland ihn noch nicht eingespielt. Ein Patch beendet normalerweise eine Geschichte. Dieser hier hat sie gestartet.
Bevor du nervös wirst: Es geht nur um Server, die jemand selbst betreibt, meist kleine Firmen und ein paar Homelab-Leute mit eigenem Mailserver. Wer seine Mail bei einem Anbieter abholt oder Microsoft 365 aus der Cloud nutzt, ist raus. Exchange Online steht nicht auf der Liste.
Was CVE-2026-62911 anrichtet
Die Lücke trägt von Microsoft den Schweregrad 8,0 von 10 und heißt sperrig "Authentication bypass by capture-replay". Das Prinzip ist simpel wie eine mitgeschnittene Zutrittskarte: Der Angreifer fängt eine gültige Anmeldung ab und spielt sie an anderer Stelle noch einmal ein. Der Server hält sie für echt.
Gelingt das, gehören dem Angreifer alle Postfächer auf dem Server. Er kann Mails mitlesen, in fremdem Namen welche verschicken und Anhänge herunterladen. Ein Passwort braucht er dafür nicht, nur einen Netzzugang zum Server. Bei einem Mailserver, der die halbe Firmenkommunikation trägt, ist das kein kleiner Schaden.
Der wunde Punkt sitzt an einer Stelle namens MRSProxy, dem Dienst, über den Exchange Postfächer zwischen Servern umzieht. Er nimmt eine Anmeldung entgegen, prüft aber nicht, ob sie wirklich zu dieser Verbindung gehört. Diese Prüfung, im Fachjargon Extended Protection, fehlt. Über diese Schwäche lässt sich die Anmeldung des Servers selbst umleiten, am Ende landet eine Hintertür auf der Platte, die mit den höchsten Rechten des Systems läuft.
Vom 200.000-Dollar-Wettbewerb ins offene Netz
Gefunden hat die Lücke Orange Tsai vom Team DEVCORE, ein Name, der in dieser Ecke Gewicht hat. Vorgeführt hat er sie beim Wettbewerb Pwn2Own in Berlin, als Teil einer Kette aus drei Fehlern, die zusammen die volle Kontrolle über einen Exchange-Server ergaben. Dafür gab es 200.000 Dollar Preisgeld. Verdient.
Microsoft hat am 11. August gepatcht und die Lücke zunächst als eher unwahrscheinlich ausnutzbar eingestuft. Diese Einschätzung ist überholt: Ein anderer Forscher hat den Angriff nachgebaut und den Code auf GitHub gestellt. Seither reicht Herunterladen und Starten. CERT.at und das niederländische NCSC bestätigen, dass funktionierender Exploit-Code kursiert. Nach so einer Veröffentlichung dauert es erfahrungsgemäß nicht lange bis zu den ersten breiten Scans.
Was jetzt zu tun ist
Für Exchange Server SE gibt es das Update als KB5121573, dazu kommen die Pakete für 2019 und 2016. Ob dein Server schon aktuell ist, verrät die Build-Nummer in der Exchange Management Shell, KB5121573 hebt SE auf 15.2.2562.46. Danach kurz prüfen, ob wirklich alle Server im Verbund die neue Version tragen, nicht nur einer.
Es gibt einen Haken, und der ist unangenehm: Für Exchange 2016 und 2019 ist der reguläre Support im Oktober 2025 ausgelaufen. Das Update bekommt nur noch, wer für das kostenpflichtige Programm der erweiterten Sicherheitsupdates zahlt. Wer das nicht tut, steht ohne Patch da. Dann bleibt nur, den Server hinter ein VPN oder einen Reverse Proxy zu ziehen, also den Türsteher vor die Tür zu setzen, und den Zugang aufs eigene Netz zu beschränken. Genau das rät auch das BSI. Eine Notfall-Sperre über Exchange selbst gibt es diesmal nicht, das Update ist der einzige echte Weg.
Wenn ich noch einen alten 2016er ohne bezahltes Update laufen hätte, würde ich ihn heute vom offenen Internet nehmen und den Umzug in die Cloud oder auf die neue Ausgabe ernsthaft planen. Ein Mailserver, der keine Sicherheitsupdates mehr bekommt und aus dem Netz erreichbar ist, ist auf Dauer keine Frage des Ob, sondern des Wann.
Dass so viele Server offen bleiben, ist inzwischen in Zahlen zu sehen: Anfang September zählte der Scan-Dienst Shadowserver noch rund 21.900 erreichbare, ungepatchte Exchange-Server weltweit, gut 6.200 davon in den USA und rund 5.100 in Deutschland. Das BSI benachrichtigt betroffene Netzbetreiber seit dem 14. August direkt, geändert hat sich bei den meisten offenbar wenig.
Betreibst du noch einen eigenen Exchange, oder hast du den Schritt in die Cloud längst hinter dir? Falls du einen 2016er oder 2019er ohne das bezahlte Update fährst: Was hält dich, und was wäre dein Plan B? Schreib es in die Kommentare, das interessiert hier bestimmt nicht nur mich.
Solche Lücken sortieren wir hier jede Woche danach, ob sie dich wirklich betreffen. Wer das nicht selbst nachhalten will, lässt sich den Überblick per Newsletter schicken.
Quellen
- Microsoft: Security update KB5121573 für Exchange Server SE (11. August 2026)
- heise online: 85 Prozent der On-Prem-Exchange-Server in Deutschland angreifbar
- BleepingComputer: Nearly 22,000 Exchange servers vulnerable to hijack attacks
- Frankys Web: Public exploit for CVE-2026-62911, Patch-Builds und Technik
- Cyber Security News: Public PoC für die Exchange Pre-Auth RCE
- CERT.at: Microsoft Exchange, Exploit-Code veröffentlicht (CVE-2026-62911)