Ein Zeilenumbruch. Mehr brauchte ein Angreifer nicht, um an der Anmeldung von UniFi OS vorbeizukommen: kein Passwort, kein Klick von dir. Ubiquiti hat diese Lücke gestern zusammen mit 21 weiteren geschlossen. Läuft bei dir eine Dream Machine, ein Cloud Key, eine UniFi Express oder UniFi OS Server auf dem eigenen Rechner, gehört das Update auf heute und nicht aufs Wochenende.
Drei Lücken mit der Höchstnote 10,0
Die gefährlichste steckt in UniFi OS selbst, dem Betriebssystem jeder Konsole: CVE-2026-77550. Laut Bulletin lässt sich damit die Anmeldung umgehen, aus dem Netz, ohne Rechte, ohne Zutun eines Nutzers. Technisch ist es eine CRLF-Injection, und die ist einfacher, als sie klingt.
Die zweite Zehn sitzt in UniFi Protect, der Kamera-App, bis Version 7.1.87 (CVE-2026-77537). Die dritte in UniFi Talk, der Telefonanlage, bis 5.2.7 (CVE-2026-77554). Beide erlauben Command Injection, also das Einschleusen eigener Befehle über ein Eingabefeld, und beide laut BleepingComputer ohne Anmeldung. Wer Protect auf der Dream Machine laufen hat, hatte damit zwei offene Zehnen auf demselben Gerät.
Welche UniFi-Version du brauchst
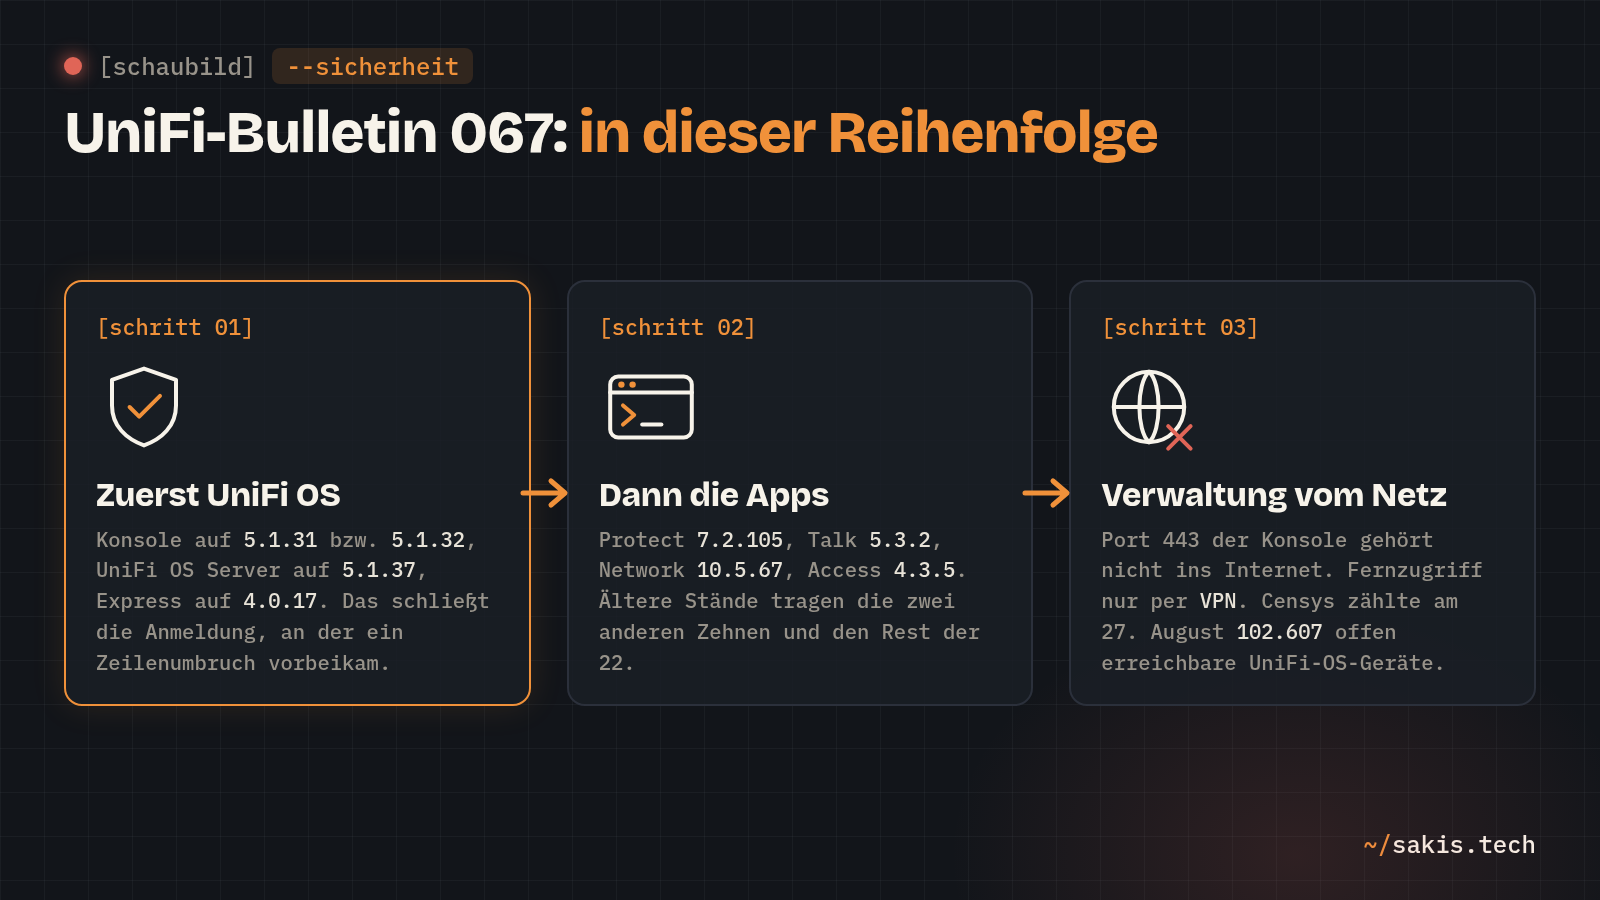
- UniFi OS auf Konsolen (Dream Machine, Cloud Key, NVR): 5.1.31 oder 5.1.32, je nach Gerät. UniFi OS Server auf eigenem Rechner: 5.1.37. UniFi Express: 4.0.17.
- UniFi Network: 10.5.67. Bis 10.4.57 stecken zwei Lücken mit 9,1 drin, darunter eine Command Injection, die allerdings einen Login voraussetzt.
- UniFi Protect: 7.2.105. UniFi Talk: 5.3.2. UniFi Access: 4.3.5. UniFi Connect: 3.24.22.
- Dazu Randgeräte wie der Protect AI Key (2.2.6) und das Connect Display Cast Pro (1.0.111). Die vollständige Liste mit allen 22 Einträgen steht im Bulletin.
Die Reihenfolge ist keine Kosmetik. UniFi OS zuerst, weil der Login-Bypass die Haustür ist; alles danach sind Zimmertüren. Und bevor du auf „Aktualisieren“ drückst: Backup der Konsole ziehen. Das dauert eine Minute, eine Konsole ohne Konfiguration kostet dich einen Abend. Censys empfiehlt außerdem, die automatischen Updates einzuschalten (Settings, Control Plane, Updates). Ich würde das einschalten. Wer die Release-Notes lieber selbst liest, liest sie heute.
Debug-Code, der in Produktion lief
Unter den 22 fällt eine auf: CVE-2026-77545, eine Rechteausweitung in UniFi OS mit 9,0, Ursache laut Bulletin „active debug code“. Übersetzt: ein Hilfsschalter, den Entwickler zum Testen brauchen, war auf ausgelieferten Geräten noch an. So etwas passiert, und Ubiquiti hat es benannt statt versteckt. Ein zweites Mal möchte ich es trotzdem nicht lesen.
Die Namen hinter den Funden stehen ebenfalls im Bulletin: Tobia Righi, Scott Curtis und Calvin Star von TurtleSec haben den Login-Bypass gemeldet, die Protect-Zehn kam von bugbunny.ai, mehrere weitere von Abdulaziz Almadhi von Catchify Security. Dass Ubiquiti sie nennt, ist richtig so. Ohne diese Leute wären die drei Zehnen heute noch offen, und niemand wüsste es.
Bulletin 064, 066, 067: der dritte Sammel-Patch seit Mai
Das Bulletin kommt nicht allein. Ende Mai schloss Ubiquiti mit Bulletin 064 drei Lücken mit 10,0 in UniFi OS. Laut heise landeten genau diese am 23. Juni im Katalog der CISA für nachweislich ausgenutzte Lücken, also innerhalb von vier Wochen. Am 3. Juli folgte Bulletin 066 mit 25 Lücken. Gestern die nächsten 22.
Für die neuen Lücken nennt Ubiquiti keine Hinweise auf Angriffe, und Censys findet sie weder im CISA-Katalog noch als öffentlichen Exploit. Ich würde trotzdem nicht auf den Eintrag warten. Beim Mai-Bulletin hat er vier Wochen gebraucht, und wer erst dann gepatcht hat, war vier Wochen lang offen.
102.607 Konsolen, die im Internet antworten
Censys hat inzwischen nachgezählt, Stand 27. August: 102.607 UniFi-OS-Geräte sind direkt aus dem Internet erreichbar, rund 6.200 davon in Deutschland. Von 52.053 sichtbaren Network-Apps liefen 90 Prozent auf einer verwundbaren Version. Wer davon Firma und wer Heimnetz ist, sagt die Zählung nicht.
Ob deine Konsole dabei ist, prüfst du selbst: Handy ohne WLAN, deine öffentliche Adresse mit Port 443 im Browser aufrufen. Erscheint die UniFi-Anmeldung, steht die Haustür im Internet, und mit dem Login-Bypass war sie bis gestern nicht einmal abgeschlossen. Die Freigabe gehört weg; für den Zugriff von unterwegs ist ein VPN der Weg.
Läuft deine UniFi-Konsole mit automatischen Updates, oder klickst du lieber selbst, nachdem du die Release-Notes gelesen hast? Und war bei dir Port 443 nach draußen offen, vielleicht ohne dass du es noch wusstest? Erzähl es in den Kommentaren.
Wenn dich offen stehende Türen ab Werk mehr beschäftigen als nachträglich geschlossene: Bei den ZBT-Routern waren es drei Hintertüren, verteilt über etliche Markennamen.
Quellen
- Ubiquiti: Security Advisory Bulletin 067
- BleepingComputer: Ubiquiti patches three max severity security vulnerabilities
- Censys: Ubiquiti Security Advisory Bulletin Discloses 21 Critical Vulnerabilities
- heise: Ubiquiti UniFi OS vulnerabilities are being attacked
- heise: Critical vulnerabilities in Ubiquiti UniFi allow remote attacks (Bulletin 066)