Auf dem Karton steht „Deep Orange“, 88 Dollar bei Amazon. Auf der Platine steht ZBT. Und in der Firmware laufen zwei Dienste, die kein Käufer bestellt hat: Einer wartet auf ein einzelnes Datenpaket aus dem Internet und öffnet dann eine Root-Shell. Der andere ruft regelmäßig bei einem Server in Shenzhen an und fragt nach Aufträgen.
So beschreibt die Sicherheitsfirma VulnCheck den Router, den sie für ihre zweite Untersuchung gekauft hat. Die erste, Anfang August, hatte bereits eine Hintertür in 20 Modellen von Zbtlink gefunden. Seit dem 27. August sind es drei. Und die Geschichte hat einen Haken für alle, die sicher sind, kein ZBT-Gerät zu besitzen: Die Firma verkauft ihre Router an Dutzende andere Marken, die ihren eigenen Namen daraufkleben.
Woran du einen ZBT-Router erkennst
Shenzhen Zhibotong Electronics, kurz ZBT, baut vor allem Router mit LTE- und 5G-Modem, also die Kästen für Wohnmobil, Ferienhaus oder den Bauernhof ohne Glasfaser. Unter eigenem Namen heißen sie Zbtlink, ZBT, ZBTWiFi oder Wiflyer. VulnCheck hat dieselben Platinen bei Lippert Components, Wave WiFi und Deep Orange in den USA gefunden, bei MoFi in Kanada, bei OneX in Australien, bei KuWFi, Cioswi und CroSkylink auf AliExpress und Amazon.
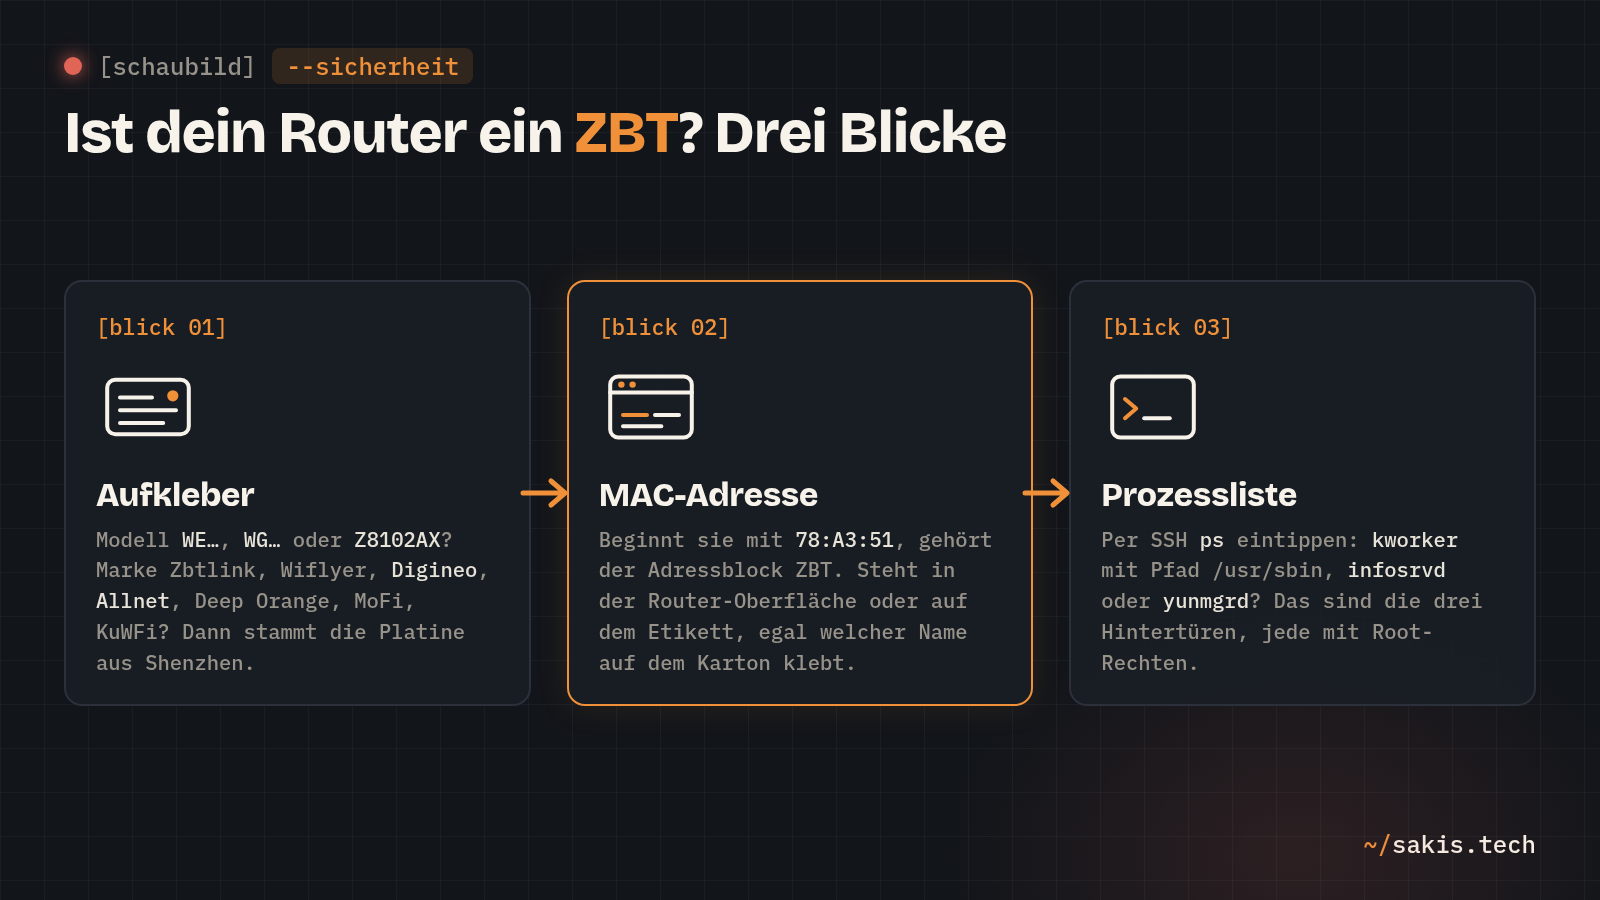
Für Deutschland nennt die Untersuchung zwei Namen: Digineo mit dem AC1200 Pro, der ein ZBT WG3526 ist, und Allnet mit dem ALL-WR1200AC-WRT auf der WG2626-Plattform. Heise hat beide am 28. August ebenfalls aufgeführt. Wer einen Router für die Freifunk-Ecke oder als LTE-Backup gekauft hat, sollte also einmal umdrehen und aufs Etikett schauen.
Der zweite Blick geht auf die MAC-Adresse, also die Seriennummer der Netzwerkkarte. Beginnt sie mit 78:A3:51, gehört der Block laut VulnCheck ZBT, egal welcher Name auf dem Gehäuse steht. Die Adresse findest du auf dem Etikett oder in der Router-Oberfläche. Der dritte Blick braucht SSH-Zugang und ist für die, die ihn haben: In der Prozessliste tauchen die drei Hintertüren als kworker, infosrvd und yunmgrd auf. Ein echter kworker gehört zum Linux-Kernel und hat keine Datei auf der Platte. Der von ZBT liegt unter /usr/sbin.
Drei Türen, drei Bauarten
Endlessdoors (CVE-2026-66747, CVSS 9,3) ist die Tür aus der ersten Untersuchung vom 5. August. Sie steckt in allen 21 Firmware-Ständen, die Zbtlink in den letzten gut zwei Jahren zum Download angeboten hat, für 20 Modelle vom WE826 bis zum Z8102AX. Der Dienst startet beim Booten mit Root-Rechten, tarnt sich als kworker und meldet sich laut The Hacker News alle 35 Sekunden bei einem Server in der Alibaba-Cloud. Wer den Server kontrolliert, schickt Befehle zurück oder holt sich über Port 7001 eine Shell.
Ein Passwort gibt es nicht, nur einen 39 Byte kurzen Gruß mit der MAC-Adresse. Die Grundlage ist rctl, ein Fernsteuer-Werkzeug, das 2015 auf GitHub erschien und seitdem nie angefasst wurde. Jacob Baines von VulnCheck fasst das Protokoll so zusammen: „Der Wortschatz besteht aus zwei Sätzen: Führ das als Root aus, und gib mir eine Root-Shell.“ Im Original: „The vocabulary of this protocol is two phrases: run this as root, and give me a root shell.“
Darklantern (CVE-2026-74233) wartet auf der Gegenseite: Der Dienst infosrvd lauscht auf UDP-Port 9992, und die Firewall der Firmware lässt genau diesen Port von außen offen. Ein Paket mit dem richtigen Aufbau reicht, und der Router führt den enthaltenen Befehl als Root aus. Es gibt eine Art Token, eine MD5-Prüfsumme mit fest einprogrammiertem Schlüssel, und einen MAC-Filter, den man mit lauter Nullen als Adresse übergeht. Zwischen dem 18. und 21. August fand VulnCheck 203 dieser Geräte direkt aus dem Internet erreichbar, in 22 Ländern, die meisten in den USA.
Speakingstone (CVE-2026-74232) ist die gefährlichste der drei, weil sie am meisten kann. Der Dienst yunmgrd ruft über UDP-Port 10000 eine Domain von ZBT an. Auf Zuruf führt er Befehle aus, liest die PPPoE-Zugangsdaten aus, also deinen DSL-Login, biegt die DNS-Auflösung um und öffnet einen SSH-Tunnel zurück zum Server. Die Ersatz-Domain, an die sich der Dienst wendet, wenn die erste nicht antwortet, war frei. VulnCheck hat sie registriert, und binnen einer Woche meldeten sich 392 Router, 390 davon in China. Manche funkten seit fast zwei Jahren ununterbrochen.
Die beiden neuen Türen stammen aus einer Firmware von 2019, Endlessdoors aus den Ständen der letzten zwei Jahre. Wenn ich das richtig lese, heißt das: Es trifft alte und neue Geräte, nur mit unterschiedlichen Türen. Ein Router, der drei Jahre ohne Update lief, ist deshalb kein bisschen sicherer als einer, der brav jede Firmware bekommen hat.
Was Zbtlink dazu sagt
Der Hersteller hat noch am 5. August eine Mitteilung auf seine Download-Seite gestellt. Die rctl-Komponente sei „ausschließlich ein Werkzeug für den technischen Kundendienst“, das nur „auf ausdrückliche Anfrage und mit Genehmigung“ des Kunden genutzt werde, und sie sei nie für unbefugten Zugriff verwendet worden. VulnCheck hält dagegen, dass es in der Firmware keinen Weg gibt, diese Genehmigung zu erteilen oder zu verweigern: Der Dienst läuft ab dem ersten Boot.
Gegenüber The Register legte Zbtlink nach, die Funktion bleibe „in der Regel nur auf Mustergeräten“ erhalten und gehe nicht in die Serienfertigung. Dass sie in allen 21 öffentlichen Firmware-Ständen steckt, passt dazu nicht besonders. Immerhin: Der Verkauf der betroffenen Modelle ist gestoppt, die Firmware-Downloads sind vom Netz, und Updates würden „entwickelt und veröffentlicht“. Zu Darklantern und Speakingstone gab es bis zum 28. August keine Stellungnahme.
Inzwischen ist Anfang September, und als ich die Mitteilung zuletzt geöffnet habe, stand dort immer noch derselbe Text ohne Versionsnummer und ohne Modellliste. Eine bereinigte Firmware, die man herunterladen könnte, habe ich nicht gefunden.
Was du jetzt tun kannst
Erst die Entwarnung: Eine Fritzbox, ein Speedport oder ein UniFi-Gateway hat mit ZBT nichts zu tun. Diese Geschichte betrifft die günstigen LTE- und 5G-Router, die unter wechselnden Namen auf Amazon und AliExpress liegen, und die beiden deutschen Marken oben.
Hast du so ein Gerät, würde ich es nicht mehr direkt ans Internet hängen. Heise rät, es außer Betrieb zu nehmen, bis Updates da sind, und ich sehe das genauso, weil du die Türen von innen nicht schließen kannst: Der Router ist selbst die Firewall, und der Port 9992 steht in seinen eigenen Regeln auf „offen“. Hängt der ZBT hinter einem anderen Router, erreicht Darklantern ihn von außen nicht mehr. Die beiden anderen Türen rufen aber von selbst nach draußen, und das sperrt nur, wer am vorgeschalteten Router UDP 10000 sowie TCP 7000 und 7001 blockieren kann.
Der bessere Weg ist der offene: Die drei Dienste sitzen in der Firmware von ZBT, nicht im Chip. Ein offizielles Image von openwrt.org bringt keinen davon mit. Der WG3526 wird laut OpenWrt-Hardwaretabelle seit Version 17.01 unterstützt und läuft mit der aktuellen 25.12.2, der WE826 mit 24.10.5. Damit ist ausgerechnet der Digineo AC1200 Pro einer der Router, die sich am einfachsten retten lassen. Bevor du flashst, notier dir die Einwahldaten und die Einstellungen, denn nach dem Wechsel fängst du bei null an. Und weil Speakingstone die PPPoE-Daten auf Zuruf verrät, würde ich mir beim Anbieter gleich ein neues Einwahl-Passwort geben lassen, falls der ZBT die DSL-Verbindung selbst aufgebaut hat.
Der Aufwand für die Prüfung ist klein: ein Blick aufs Etikett, der Adressblock 78:A3:51, fünf Minuten. Und sollte der Hersteller doch noch eine saubere Firmware nachlegen, würde ich sie erst nehmen, wenn jemand außerhalb von Shenzhen hineingeschaut hat.
Hast du je nachgesehen, wer deinen Router wirklich gebaut hat, oder war die Marke auf dem Karton genug? Und wäre dir ein ehrlicher Aufkleber mit dem Namen der Fabrik mehr wert als ein hübscher Markenname? Schreib mir deine Sicht in die Kommentare.
Wie es aussieht, wenn ein Hersteller Lücken schließt, statt sie einzubauen, steht im Beitrag zu den 22 UniFi-Lücken von Ubiquiti: Dort war es ein Klick im Controller, hier ist es ein Griff zum Etikett und ein neues Betriebssystem.
Quellen
- VulnCheck: ENDLESSDOORS Is Phoning Home. Pick Up.
- VulnCheck Advisory: ENDLESSDOORS, CVE-2026-66747
- VulnCheck: Chinese Implants in the Supply Chain (DARKLANTERN, SPEAKINGSTONE)
- Zbtlink: Mitteilung zur Firmware und zur rctl-Komponente
- The Register: Chinese router vendor denies its firmware contains backdoors
- The Hacker News: Zbtlink Routers Ship With Backdoor That Opens Unauthenticated Root Shells
- heise online: (OEM-)China-Router von ZBT mit Backdoors
- OpenWrt Hardwaretabelle: ZBT WG3526
- OpenWrt Hardwaretabelle: ZBT WE826