Eine Erweiterung, die das Rechtsklick-Verbot auf Webseiten aushebelt, tut genau das, was sie verspricht. Sie tut es auch dann noch, wenn sie nebenbei deine Passwörter mitliest. Das ist der Kern eines Berichts, den das Sicherheitsteam von Socket am 27. August veröffentlicht hat: 19 Erweiterungen für Chrome und Edge machen nach außen ihren Job und leeren im Hintergrund Krypto-Wallets, greifen Logins ab und schicken den Browserverlauf an fremde Server.
Betroffen bist du, wenn eine Erweiterung aus der Liste weiter unten bei dir installiert ist oder in den letzten Monaten war. Die größte davon, „Enable Right Click & Copy“, hatte laut Socket rund 70.000 Nutzer in Chrome und 10.000 in Edge.
Wie der Schadcode in die 19 Erweiterungen kam
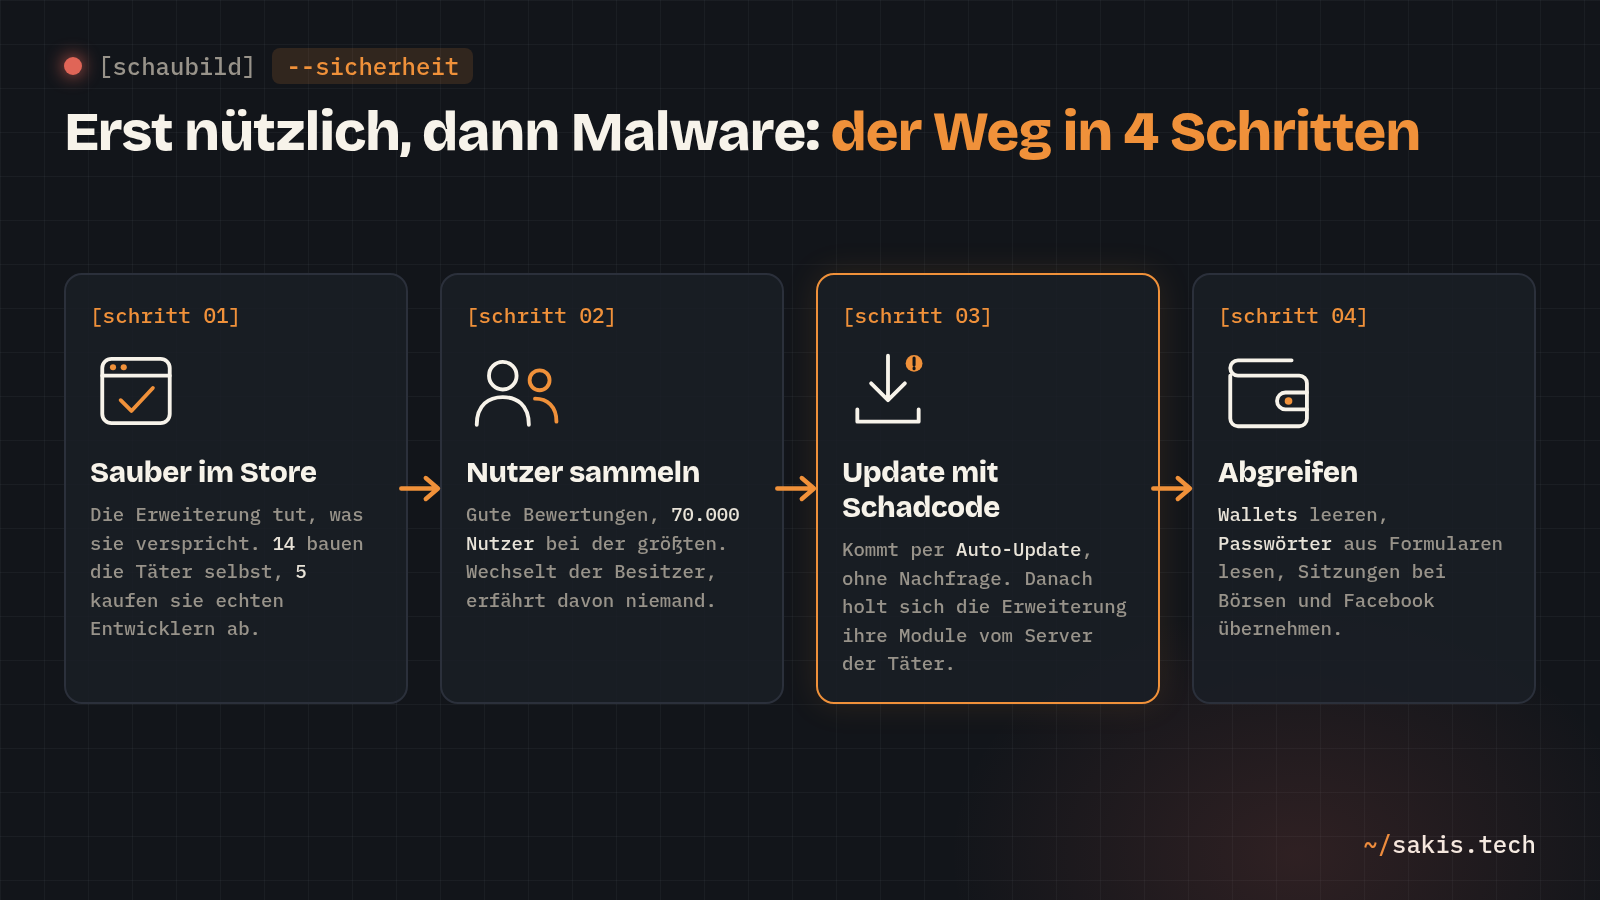
Keine der Erweiterungen war von Anfang an bösartig. 14 davon haben die Täter selbst gebaut und über Monate ganz normal betrieben: Kurs-Anzeigen für Kryptowährungen, SEO-Werkzeuge, ein Ad-Spy-Tool. Die anderen fünf haben sie echten Entwicklern abgekauft, darunter die Rechtsklick-Erweiterung von PreppHint mit ihren 70.000 Nutzern. Dann kam ein Update, und das Update brachte den Schadcode mit.
Der Kauf ist der Teil, der mich beschäftigt. Du hast beim Installieren vielleicht nachgesehen, wer dahintersteht, und das war zu dem Zeitpunkt auch die richtige Antwort. Wechselt der Besitzer, erfährst du davon nichts: Weder Chrome noch Edge zeigen einen Eigentümerwechsel an, das schreibt Socket ausdrücklich. Die neue Version kommt über das automatische Update, ohne Nachfrage und ohne Neuinstallation. Deine Prüfung von damals hat ein Verfallsdatum, und niemand nennt es dir.
Socket führt die Kampagne unter dem Namen „Superior“ und verfolgt ihre Spuren bis Februar 2024 zurück. Die verseuchten Versionen tauchten in den sechs Monaten vor dem Bericht auf. Zwei Jahre Vorlauf für ein paar Monate Ernte, das ist Geduld, die man sonst von Gärtnern kennt.
Was die Erweiterungen im Browser anstellen
Nach dem Update hält jede Erweiterung im Hintergrund eine Dauerverbindung zu einem Server der Täter und meldet sich alle fünf Minuten. Über diese Leitung kommen verschlüsselte JavaScript-Module, die die Erweiterung lokal ablegt und auf Zuruf ausführt. Die Erweiterung selbst ist damit nur ein leeres Regal; was drauf liegt, bestimmen die Täter je nach Seite, auf der du gerade bist.
Bevor ein Modul läuft, räumt die Erweiterung ein Hindernis weg: Sie entfernt auf jeder Seite, die du besuchst, den Header für die Content Security Policy.
Was die Module dann tun, hat Socket im Code gefunden:
- Wallets leeren: Auf Krypto-Seiten kapern sie die echten Knöpfe „Connect Wallet“ und „Swap“, mit Unterstützung für Ethereum-kompatible Netze, Solana und Tron.
- Seed-Phrase abfragen: Gefälschte Dialoge bitten Besitzer von Ledger- und Trezor-Hardware-Wallets um ihre Wiederherstellungswörter.
- Sitzungen übernehmen: Bei Börsen wie Coinbase, Binance, Kraken, OKX und Bybit lesen sie Cookies, Zugangstoken und Kontodaten aus. Dasselbe bei Facebook und LinkedIn.
- Formulare mitlesen: Ein Modul greift jedes Text-, Passwort- und E-Mail-Feld ab, auf jeder Seite.
- Browserverlauf abschöpfen und gefälschte Update-Seiten anzeigen, die einen Befehl in die Zwischenablage legen.
Der Formular-Mitleser ist der Grund, warum dich das auch ohne ein einziges Krypto-Konto angeht. Wer in den letzten Monaten mit einer dieser Erweiterungen ein Passwort getippt hat, muss davon ausgehen, dass es angekommen ist.
Die Liste: gekauft und selbst gebaut
Fünf Erweiterungen haben die Täter übernommen, sie sind die Fälle mit den meisten Nutzern:
- Enable Right Click & Copy – Smart Unlock + OCR
- Allow Copy – Select & Enable Right Click (die Edge-Version)
- RapidLens – Google Lens for Screen Search
- QuickLens – Search Screen with Google Lens
- Password Protect PDF
Die 14 selbst gebauten heißen PixelCheck, Creative Library – Ad Spy Tool, Website Traffic Checker: MirrorSphere SEO Stats, Site Signal – Website Traffic & SEO Checker, SEO Pulse Pro, Private Crypto News Reader, Blockfolio: Address Monitor, Crypto Rates & Fiat Converter, Crypto Alerter: Price Alarms, DeFi Pulse Tracker, Crypto Price Badge, Multi-Chain Explorer, LedgerLook: Wallet Checker und Meta & Facebook Ad Library Spy. Die Kennungen aller 19 stehen im Socket-Bericht unten in den Quellen.
Was du jetzt tust
Erweiterungen durchsehen. Öffne chrome://extensions oder edge://extensions und vergleiche mit der Liste. Chrome schaltet Erweiterungen, die Google als Malware einstuft, seit Version 117 von selbst ab und zeigt sie im Sicherheitscheck unter „Datenschutz und Sicherheit“ an. Abgeschaltet heißt nicht gelöscht: Klick auf „Entfernen“. Für Edge habe ich keine vergleichbare Zusage gefunden, und BleepingComputer meldete am 30. August, dass die Edge-Version noch im Store lag. Dort verlässt du dich also auf deine eigenen Augen.
Passwörter und Sitzungen erneuern. Alles, was du mit einer dieser Erweiterungen getippt hast, bekommt ein neues Passwort, das E-Mail-Konto zuerst. Bei Google, Facebook, LinkedIn und jeder Börse meldest du dich außerdem auf allen Geräten ab, damit gestohlene Sitzungen ins Leere laufen. Ein eigener Passwort-Manager macht das Durchwechseln erträglich. Und wo ein Dienst Passkeys anbietet, nimm sie: Da wird nichts getippt, was ein Formular-Mitleser abgreifen könnte.
Wallets umziehen. Hast du auf einer Krypto-Seite eine Wallet verbunden oder irgendwo eine Seed-Phrase eingegeben, gilt die Wallet als kompromittiert. BleepingComputer rät, das Guthaben in eine frisch angelegte Wallet zu übertragen, und ich sehe keinen Weg daran vorbei: Ein Passwort kannst du ändern, eine Seed-Phrase nicht.
Den Bestand kleiner halten. Socket empfiehlt, installierte Erweiterungen regelmäßig durchzusehen und alles zu entfernen, was man nicht braucht. Ich würde noch einen Schritt weitergehen: Jede Erweiterung mit Zugriff auf alle Webseiten ist ein Mitbewohner mit Generalschlüssel. Wer nur einmal im Jahr ein PDF mit Passwort schützen will, kann das auch ohne Dauergast im Browser.
Wie viele Erweiterungen laufen bei dir gerade, und bei wie vielen weißt du noch, wer sie heute pflegt? Hast du schon einmal eine erwischt, die nach einem Besitzerwechsel plötzlich mehr wollte als vorher? Schreib's in die Kommentare, mit Namen, dann haben alle etwas davon.
Taucht die nächste Liste dieser Art auf, findest du sie am Sonntag im Newsletter, mit Namen und ohne Umweg über zehn Klicks.
Quellen
- Socket: 19 Chrome and Edge Extensions Deliver a Wallet Drainer and Credential-Stealing Payloads
- BleepingComputer: Chrome Web Store extensions caught stealing crypto, browser data
- The Hacker News: 19 Chrome and Edge Extensions Found With Wallet-Stealing and Crypto-Draining Code
- CyberInsider: 19 Chrome and Edge extensions caught harvesting crypto wallet seeds
- Chrome for Developers: Bringing Safety check to the chrome://extensions page