Eine Flatpak-App, die nur einen Ton abspielen will, bekommt dafür heute auch dein Mikrofon. Nicht, weil der Entwickler das so wollte, sondern weil die Sandbox für beides nur einen Schalter kennt. Genau solche Löcher soll jetzt Geld vom Bund stopfen: Die Sovereign Tech Agency, eine Tochter der Bundesagentur für Sprunginnovationen, steckt 508.640 Euro in Flatpak.
flatpak override oder Flatseal.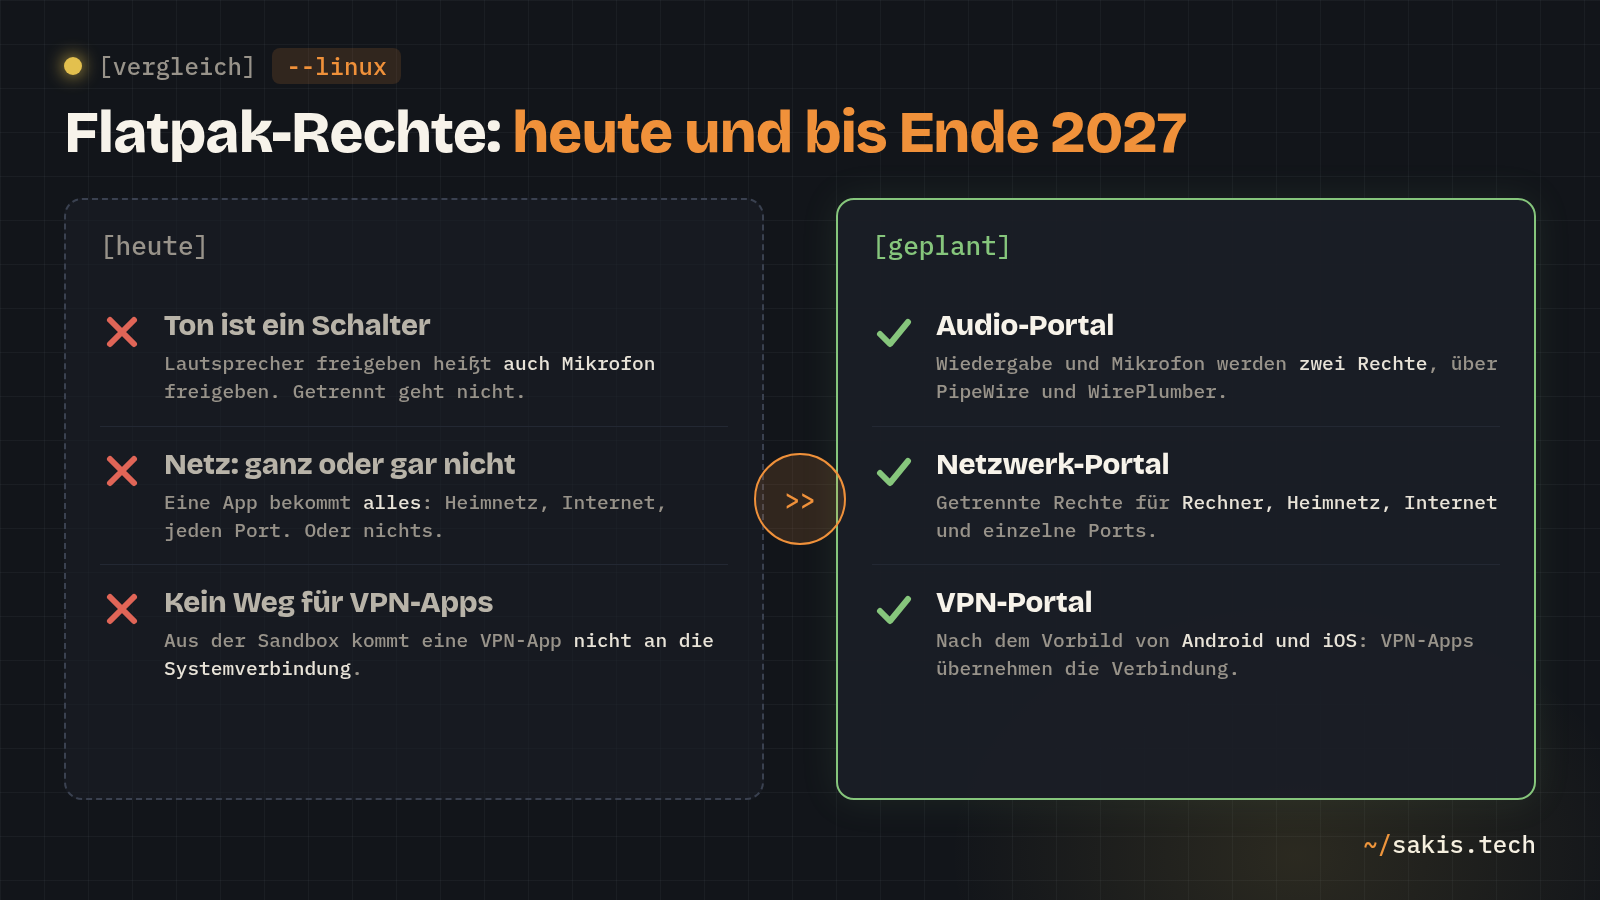
Was die Sovereign Tech Agency bei Flatpak bezahlt
Angekündigt hat das gestern das Modal Collective, das die Arbeit koordiniert und schon die Förderungen für GNOME und systemd betreut hat. Para-Real Ltd. übernimmt den organisatorischen Teil, die Laufzeit geht bis Ende 2027. Im Team stehen Namen, die man aus GNOME kennt, etwa Philip Withnall und Julian Sparber, dazu Sam Hewitt fürs Design.
Die Agentur macht das nicht zum ersten Mal. Sie fördert laut Wikipedia über 40 Open-Source-Projekte, darunter GNOME und KDE mit je rund einer Million Euro, und zuletzt Mastodon mit 614.000 Euro, wie heise berichtet. Das Muster ist immer dasselbe: Steuergeld für Software, die alle benutzen und um die sich kaum jemand kümmert, weil sie nichts kostet.
Warum die Flatpak-Sandbox heute so grob ist
Das Problem sind die Rechte, für die es kein Portal gibt, nur einen festen Schalter. Ton heißt in der Flatpak-Doku --socket=pulseaudio, und dieser Schalter gibt Ein- und Ausgabe zusammen frei. Beim Netz ist es --share=network: ganz oder gar nicht. „Nur ins Heimnetz, nicht ins Internet" gibt es nicht, „nur Port 443" auch nicht.
Modal schreibt selbst, dass Flatpak hier hinter Android und iOS zurückliegt, und die Doku gibt ihnen recht. Warum das so lange so blieb, steht auch da: Die Arbeit braucht Spezialwissen, und die Maintainer haben wenig Kapazität. Kein Skandal, nur der übliche Zustand bei Infrastruktur, die nebenbei gepflegt wird.
Die neuen Portale: Ton, Netz, VPN, Rechtschreibung
- Audio-Portal. Ein neuer Socket für PipeWire, den Tonserver aktueller Distributionen, plus Regeln in WirePlumber, das die Geräte verwaltet. Wiedergabe und Mikrofon werden zwei getrennte Rechte.
- Netzwerk-Portal. Getrennte Rechte für den eigenen Rechner, das lokale Netz und das Internet, dazu einzelne Ports. Ein Musikplayer braucht dann kein Recht mehr, dein NAS abzuklopfen.
- VPN-Portal. Nach dem Vorbild von Android und iOS sollen VPN-Apps aus der Sandbox heraus die Systemverbindung übernehmen dürfen.
- Rechtschreib-Portal. Ein zentrales Wörterbuch für alle Apps statt eines pro Sandbox.
- Passwort-Autofill. Vorerst nur Forschung und Entwurf. Der bisherige Weg über Native Messaging, die Brücke zwischen Browser und Passwortmanager, gilt als unsicher. Bevor gebaut wird, soll geklärt sein, was sicher geht.
Dazu kommen zwei Dinge unter der Haube. „Entitlements" sind feste Rechte, die eine App erklärt und ein App-Store vorab prüfen kann. „Intents" sind Dienste, die eine App anbietet, etwa das Öffnen bestimmter Links. Und die bestehenden Portale bekommen Wartung, unter anderem bessere Berechtigungsdialoge.
Was das für deinen Linux-Desktop heißt
Erst mal nichts. Das ist kein Update, das nächste Woche kommt, sondern ein Plan über zwei Jahre, und am Ende müssen Distributionen und App-Entwickler die Portale auch benutzen. Beifall gibt es bei mir, wenn das Audio-Portal in einer Distribution ankommt und die erste App danach nach dem Mikrofon fragt.
Gefreut habe ich mich trotzdem. Flatpak ist auf immer mehr Desktops der Weg, wie Software ankommt, und wenn die Rechte dort so fein werden wie auf dem Handy, bekommt Linux das, was Android und iOS längst haben, nur mit offenem Code. Dass dafür Steuergeld fließt und nicht ein Konzern mit eigener Agenda, gefällt mir an der Sache am besten.
Was du heute schon einstellen kannst
Die groben Schalter kannst du jetzt schon selbst umlegen. flatpak override legt pro App fest, was sie zusätzlich oder weniger darf, und die Einstellung bleibt über Updates hinweg bestehen. Einer App das Netz zu nehmen, die keins braucht, sieht so aus:
flatpak override --user --unshare=network org.example.App
flatpak override --user --show org.example.App
Die zweite Zeile zeigt, was du geändert hast, und --reset nimmt alles zurück. Wer lieber klickt, nimmt Flatseal aus Flathub, das dieselben Schalter als Oberfläche zeigt. Was fein nicht geht, geht nur grob: Mikrofon weg heißt Ton weg. Bis die Portale da sind, bleibt das so.
Welche Flatpak-App hat bei dir Rechte, die sie nicht bräuchte? Schau einmal nach, ob dein Musikplayer wirklich Netz und Mikrofon hat, und ob du ihm das lassen willst. Was du dabei findest, gehört in die Kommentare.
Bis das Autofill-Portal steht, bleibt der Passwortmanager im eigenen Homelab die sauberste Lösung: Wie du Vaultwarden mit Docker aufsetzt, steht in der Anleitung dazu.
Quellen
- Modal Collective: Announcing Sovereign Tech Agency Investment in Flatpak
- heise online: Linux-Paketformat Flatpak erhält Großförderung für mehr Sicherheit und Features
- Sebastian Wick: Announcing Sovereign Tech Agency Investment in Flatpak
- Phoronix: Sovereign Tech Agency Providing Massive Investment Into Flatpak
- Linuxiac: Flatpak Secures €508K to Bring Stronger Sandboxing to Linux Apps
- Flatpak-Dokumentation: Sandbox Permissions
- Flatpak-Dokumentation: flatpak override
- Wikipedia: Sovereign Tech Agency